リスクマネジメント
基本的な考え方
当社は、事業運営に影響を及ぼし得る多様なリスクを組織全体で適切に把握し、抑止・低減するとともに、リスクが顕在化した際には迅速かつ的確に対応することを重要な経営課題と位置付けています。このため、全社的なリスク管理体制の整備・運用を継続的に進め、潜在リスクの抽出から予防、発生時の対応、再発防止までを一連のプロセスとして統合的に管理しています。
また、コンプライアンス・情報セキュリティ・事業継続などの重要リスクへの備え、気候変動や人権をはじめとする新たなリスク領域への対応強化、内部通報制度を活用した早期発見体制の維持などを通じて、企業としてのレジリエンス向上と持続的な企業価値創造に取り組んでいます。
リスクマネジメント体制
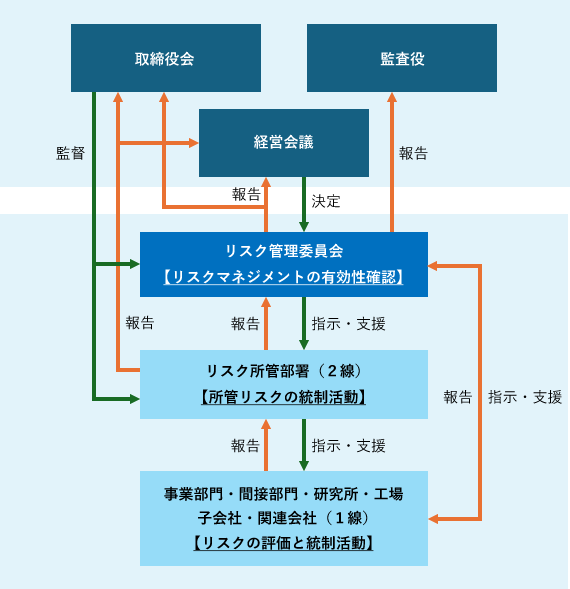
当社は、全社的なリスク管理体制の構築および運営を担う組織として、リスク管理委員会を設置しています。同委員会は、事業活動に影響を及ぼす潜在的なリスクの特定・評価および抑止に取り組むとともに、顕在化したリスクに対して迅速かつ適切に対応・収拾するための全社的な体制の整備・運用を推進しています。
全社的なリスク評価においては、事業内容や地域特性を踏まえた評価を実施しており、贈収賄や不正行為等を含む腐敗全般に関するリスクについても対象としています。これにより、事業に内在するガバナンス上のリスクを包括的に把握し、適切な統制活動につなげています。
顕在化した個々のリスクについては、当該リスクを所管する部署が主体となって対応を行い、原因分析、再発防止策の策定およびグループ内での水平展開の実施状況を含めて、リスク管理委員会に報告します。
リスク管理委員会では、ゼオングループ全体におけるリスク管理の状況が適切に統制されているかを継続的にモニタリングするとともに、全社リスク一覧表を作成しています。全社的に重要と判断されたリスクおよびその統制状況については、経営会議および取締役会へ定期的に報告し、リスクマネジメントの有効性を確認しています。
また、各組織においては、組織別リスク一覧表を作成し、全社共通のリスクに加え、事業特性や地域特性に応じた固有のリスクを認識した上で、必要な統制活動を実施しています。これらのリスクの評価結果および統制活動の進捗については、リスク管理委員会が取りまとめ、関係部署と共有することで、グループ全体におけるリスク統制の実効性向上を図っています。
BCPの策定と訓練実施
地震や風水害などによる事業継続への影響を最小限に抑えるため、事業継続計画(BCP)を策定し、その実効性を高めるための訓練を実施しています。2025年度は、全社緊急対策本部訓練2回、全社緊急対策本部事務局訓練2回を実施しました。これらの訓練などを通じて、BCPの有効性を確認するとともに、災害に対するレジリエンスの強化を図っています。
また、各事業部や工場においても、部門ごとのBCPを策定し、非常時に即応できる体制を構築しています。加えて、継続的な見直し(BCM)や独自の訓練も実施し、体制の強化と実効性の維持・向上に努めています。
内部通報制度
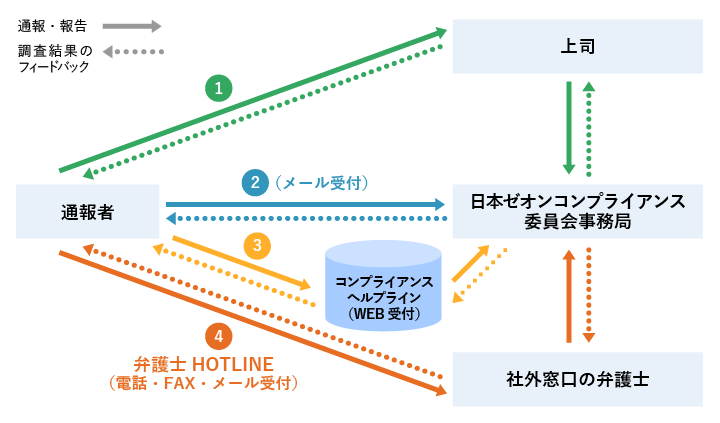
当社では、潜在的なリスク情報を早期に把握し、適切に対処することを目的として、機密性を担保した内部通報制度を整備しています。通報ルートとしては、上司への報告やコンプライアンス統括部への直接通報に加え、匿名で利用できるWEB経由の「コンプライアンスヘルプライン」、さらに社外弁護士を窓口とした「弁護士HOTLINE」を設置し、通報手段の選択肢を拡充しています(図中①~④)。
本制度では、ハラスメント、人権侵害、汚職・贈収賄、窃盗、詐欺、脅迫、インサイダー取引、情報セキュリティ問題など、コンプライアンス全般に関する通報を受け付けています。
通報を受けたコンプライアンス統括部は、通報者のプライバシーと秘密保持に最大限配慮しつつ事実関係を調査し、結果に基づき関係部署へ必要な対応を指示するなど、適切な対応を行っています。
また、誠実に通報を行った通報者が、通報を理由に解雇、配置転換、差別等の不利益を受けることがないよう、制度の趣旨を含め社員へ周知しています。
情報セキュリティ
当社は、サイバーセキュリティに関する被害が事業運営を阻害するリスクの一つであることを認識し、事業の継続と成長および社会的信頼の維持を目的として、情報システムや制御システムを含むデジタル環境のセキュリティを確保します。
このために、当社は経営層のリーダーシップのもと、全ての役員・従業員が取引先とともに、多様なステークホルダーからの要求事項に対応し、強靭なサイバーセキュリティ体制を構築・維持するため、以下の方針に基づき取組みを推進します。
- 1経営の責任と体制整備
サイバーセキュリティを経営上の重要課題と位置づけ、経営層が主導してリスクに応じた対応を実施します。全社的な体制を整備し、関係部門が連携して取り組みます。
- 2資源の確保と人材育成
必要な人材、技術、予算を確保し、継続的な対策強化を図ります。従業員や関係者への教育・啓発を通じて、意識と能力の向上を推進します。
- 3リスク管理とインシデント対応
定期的なリスクアセスメントを実施し、重要度に応じた対策を講じます。インシデント発生時には迅速に対応し、被害の最小化と早期復旧、再発防止に努めます。
- 4サプライチェーンと外部連携
グループ企業や取引先と協力し、サプライチェーン全体のセキュリティを確保します。専門機関や業界団体と連携し、最新情報を活用して対策を強化します。
- 5工場サイバーセキュリティ
とりわけ工場等においては、サイバーセキュリティ対策は、特に高圧ガスに起因する爆発・火災事故、毒性ガスの大量漏えい等の災害を防止することを重視した取組みを行います。
- 6継続的改善
モニタリングや内部監査を通じて取り組み状況を定期的に評価し、サイバーセキュリティの継続的な改善を図ります。
体制・システム
当社は、サイバーセキュリティを競争優位の源泉として位置付け、2023年度にサイバーセキュリティ体制を再構築しました。この体制を継続的に強化することによってサイバーセキュリティリスクに対応し、事業継続と社会的信頼の維持を図っています。
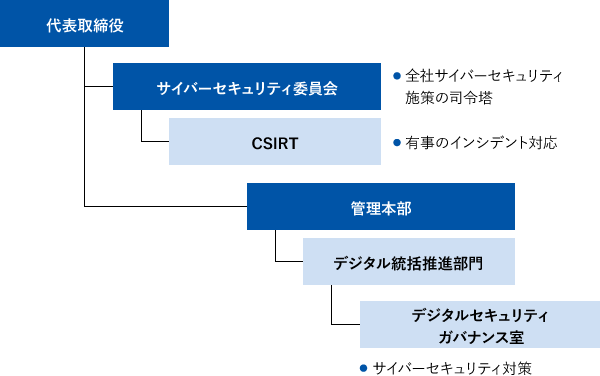
現在の体制は代表取締役直下にサイバーセキュリティを統括する組織としてデジタル統括推進部門を設置し、その配下にデジタルセキュリティガバナンス室を設置しています。
さらに、CSIRT(Computer Security Incident Response Team)を設置し、外部専門機関との連携によるグループ横断でのインシデント対応体制を確立しました。
サイバーセキュリティ施策の推進
当社は、過去のインシデントも踏まえ、劇的に変化するサイバーセキュリティリスクに対応するために組織・技術・人材の3領域でサイバーセキュリティ強化施策を実施しています。
- 当社が想定するサイバーセキュリティ上のリスク
-
- 機密情報漏えいによる競争力低下リスク
- 制御システムへの攻撃による生産停止リスク
- サプライチェーンに起因する事業停止リスク
- 組織的施策
-
- サイバーセキュリティ専門人材を配置した組織体制を構築
- デジタルセキュリティガバナンス室の人員を2023年から2026年にかけて約4倍に増員
- 関係省庁および業界のガイドラインに基づく統制ルールを策定し全社に適用
- 法規制および脅威動向の変化に応じたサイバーセキュリティ方針および社内規程の更新
- 技術的施策
-
- ゼロトラスト(境界内部をも信用せず全てにおいて認証・認可を行う)に基づく認証・アクセス制御を導入
- 工場の制御システム保護のためにネットワーク分離と監視体制を構築
- PSOC(Private Security Operation Center;情報システムを監視しサイバー攻撃に対処する組織)による監視体制の確立
- CSIRTによるインシデント対応体制の確立
- セキュア開発環境の整備
- 人的施策
-
- 全社を対象とした情報セキュリティ教育を年1回実施
- 情報セキュリティ教育の理解度に基づく次年度施策への反映
- 外部専門講師による経営層向け研修の実施
- 標的型メール訓練の実施と対応行動の結果分析
- サイバーセキュリティインシデント発生を想定したBCP総合訓練実施
- セキュリティ専門人材の採用